Showing posts with label Jaringan. Show all posts

Sunday, January 27, 2008

Network Address Translation (NAT): Cara lain menghemat IP Address

Misi awal Internet adalah sebagai jaringan komunikasi non-profit. Pada awalnya, Internet didesain tanpa memperhatikan dunia bisnis. Kemudian hal ini menjadi masalah sekarang dan di masa depan. Dengan semakin banyaknya penghuni Internet, baik pencari informasi maupun penyedia informasi, maka kebutuhan akan pengalamatan di Internet makin membengkak. Kebutuhan besar akan IP address biasanya terjadi di jaringan komputer perusahaan dan LAN-LAN di lembaga pendidikan.
IP address sebagai sarana pengalamatan di Internet semakin menjadi barang mewah dan ekslusif. Tidak sembarang orang sekarang ini bisa mendapatkan IP address yang valid dengan mudah. Oleh karena itulah dibutuhkan suatu mekanisme yang dapat menghemat IP address. Logika sederhana untuk penghematan IP address ialah dengan meng-share suatu nomor IP address valid ke beberapa client IP lainnya. Atau dengan kata lain beberapa komputer bisa mengakses Internet walau kita hanya memiliki satu IP address yang valid. Salah satu Mekanisme itu disediakan oleh Network Address Translation (NAT)

Beberapa Konsep Dasar

Sebelum kita membahas lebih lanjut ada baiknya kita urai kembali konsep-konsep dasar yang harus dipahami sebelum masuk ke NAT. Diantaranya adalah TCP/IP, Gateway/Router, dan Firewall.

TCP/IP

Protokol yang menjadi standar dan dipakai hampir oleh seluruh komunitas Internet adalah TCP/IP (Transmission Control Protocol/Internet Protocol). Agar komputer bisa berkomunikasi dengan komputer lainnya, maka menurut aturan TCP/IP, komputer tersebut harus memiliki suatu address yang unik. Alamat tersebut dinamakan IP address. IP Address memiliki format sbb: aaa.bbb.ccc.ddd. Contohnya: 167.205.19.33
Yang penting adalah bahwa untuk berkomunikasi di Internet, komputer harus memiliki IP address yang legal. Legal dalam hal ini artinya adalah bahwa alamat tersebut dikenali oleh semua router di dunia dan diketahui bahwa alamat tersebut tidak ada duplikatnya di tempat lain. IP address legal biasanya diperoleh dengan menghubungi InterNIC.
Suatu jaringan internal bisa saja menggunakan IP address sembarang. Namun untuk tersambung ke Internet, jaringan itu tetap harus menggunakan IP address legal. Jika masalah routing tidak dibereskan (tidak menggunakan IP address legal), maka saat sistem kita mengirim paket data ke sistem lain, sistem tujuan itu tidak akan bisa mengembalikan paket data tersebut, sehingga komunikasi tidak akan terjadi.
Dalam berkomunikasi di Internet/antar jaringan komputer dibutuhkan gateway/router sebagai jembatan yang menghubungkan simpul-simpul antar jaringan sehingga paket data bisa diantar sampai ke tujuan.

Gateway/Router

Gateway adalah komputer yang memiliki minimal 2 buah network interface untuk menghubungkan 2 buah jaringan atau lebih. Di Internet suatu alamat bisa ditempuh lewat gateway-gateway yang memberikan jalan/rute ke arah mana yang harus dilalui supaya paket data sampai ke tujuan. Kebanyakan gateway menjalankan routing daemon (program yang meng-update secara dinamis tabel routing). Karena itu gateway juga biasanya berfungsi sebagai router. Gateway/router bisa berbentuk Router box seperti yang di produksi Cisco, 3COM, dll atau bisa juga berupa komputer yang menjalankan Network Operating System plus routing daemon. Misalkan PC yang dipasang Unix FreeBSD dan menjalankan program Routed atau Gated. Namun dalam pemakaian Natd, routing daemon tidak perlu dijalankan, jadi cukup dipasang gateway saja.
Karena gateway/router mengatur lalu lintas paket data antar jaringan, maka di dalamnya bisa dipasangi mekanisme pembatasan atau pengamanan (filtering) paket-paket data. Mekanisme ini disebut Firewall.

Firewall

Sebenarnya Firewall adalah suatu program yang dijalankan di gateway/router yang bertugas memeriksa setiap paket data yang lewat kemudian membandingkannya dengan rule yang diterapkan dan akhirnya memutuskan apakah paket data tersebut boleh diteruskan atau ditolak. Tujuan dasarnya adalah sebagai security yang melindungi jaringan internal dari ancaman dari luar. Namun dalam tulisan ini Firewall digunakan sebagai basis untuk menjalankan Network Address Translation (NAT).
Dalam FreeBSD, program yang dijalankan sebagai Firewall adalah ipfw. Sebelum dapat menjalankan ipfw, kernel GENERIC harus dimodifikasi supaya mendukung fungsi firewall. Ipfw mengatur lalu lintas paket data berdasarkan IP asal, IP tujuan, nomor port, dan jenis protocol. Untuk menjalankan NAT, option IPDIVERT harus diaktifkan dalam kernel.

DIVERT (mekanisme diversi paket kernel)

Socket divert sebenarnya sama saja dengan socket IP biasa, kecuali bahwa socket divert bisa di bind ke port divert khusus lewat bind system call. IP address dalam bind tidak diperhatikan, hanya nomor port-nya yang diperhatikan. Sebuah socket divert yang dibind ke port divert akan menerima semua paket yang didiversikan pada port tersebut oleh mekanisme di kernel yang dijalankan oleh implementasi filtering dan program ipfw. Mekanisme ini yang dimanfaatkan nantinya oleh Network Address Translator.
Itulah beberapa bahasan awal yang akan mengantar kita ke pembahasan inti selanjutnya.

Network Address Translation (NAT)

Dalam FreeBSD, mekanisme Network Address Translation (NAT) dijalankan oleh program Natd yang bekerja sebagai daemon. Network Address Translation Daemon (Natd) menyediakan solusi untuk permasalahan penghematan ini dengan cara menyembunyikan IP address jaringan internal, dengan membuat paket yang di-generate di dalam terlihat seolah-olah dihasilkan dari mesin yang memiliki IP address legal. Natd memberikan konektivitas ke dunia luar tanpa harus menggunakan IP address legal dalam jaringan internal.
Natd menyediakan fasilitas Network Address Translation untuk digunakan dengan socket divert. Natd mengubah semua paket yang ditujukan ke host lain sedemikian sehingga source IP addressnya berasal dari mesin Natd. Untuk setiap paket yang diubah berdasarkan aturan ini, dibuat tabel translasi untuk mencatat transaksi ini.
Dengan NAT, aturan bahwa untuk berkomunikasi harus menggunakan IP address legal, dilanggar.NAT bekerja dengan jalan mengkonversikan IP-IP address ke satu atau lebih IP address lain. IP address yang dikonversi adalah IP address yang diberikan untuk tiap mesin dalam jaringan internal (bisa sembarang IP). IP address yang menjadi hasil konversi terletak di luar jaringan internal tersebut dan merupakan IP address legal yang valid/routable.

Mekanisme NAT

Sebuah paket TCP terdiri dari header dan data. Header memiliki sejumlah field di dalamnya, salah satu field yang penting di sini adalah MAC (Media Access Control) address asal dan tujuan, IP address asal dan tujuan, dan nomor port asal dan tujuan.
Saat mesin A menghubungi mesin B, header paket berisi IP A sebagai IP address asal dan IP B sebagai IP address tujuan. Header ini juga berisi nomor port asal (biasanya dipilih oleh mesin pengirim dari sekumpulan nomor port) dan nomor port tujuan yang spesifik, misalnya port 80 (untuk web).
Kemudian B menerima paket pada port 80 dan memilih nomor port balasan untuk digunakan sebagai nomor port asal menggantikan port 80 tadi. Mesin B lalu membalik IP address asal & tujuan dan nomor port asal & tujuan dalam header paket. Sehingga keadaan sekarang IP B adalah IP address asal dan IP A adalah IP address tujuan. Kemudian B mengirim paket itu kembali ke A. Selama session terbuka, paket data hilir mudik menggunakan nomor port yang dipilih.
Router (yang biasa – tanpa Natd) memodifikasi field MAC address asal & tujuan dalam header ketika me-route paket yang melewatinya. IP address, nomor port, dan nomor sequence asal & tujuan tidak disentuh sama sekali.
NAT juga bekerja atas dasar ini. Dimulai dengan membuat tabel translasi internal untuk semua IP address jaringan internal yang mengirim paket melewatinya. Lalu men-set tabel nomor port yang akan digunakan oleh IP address yang valid. Ketika paket dari jaringan internal dikirim ke Natd untuk disampaikan keluar, Natd melakukan hal-hal sebagai berikut:
1. Mencatat IP address dan port asal dalam tabel translasi
2. Menggantikan nomor IP asal paket dengan nomor IP dirinya yang valid
3. Menetapkan nomor port khusus untuk paket yang dikirim keluar, memasukkannya dalam tabel translasi dan menggantikan nomor port asal tersebut dengan nomor port khusus ini.
Ketika paket balasan datang kembali, Natd mengecek nomor port tujuannya. Jika ini cocok dengan nomor port yang khusus telah ditetapkan sebelumnya, maka dia akan melihat tabel translasi dan mencari mesin mana di jaringan internal yang sesuai. Setelah ditemukan, ia akan menulis kembali nomor port dan IP address tujuan dengan IP address dan nomor port asal yang asli yang digunakan dulu untuk memulai koneksi. Lalu mengirim paket ini ke mesin di jaringan internal yang dituju. Natd memelihara isi tabel translasi selama koneksi masih terbuka.

Gambar Contoh Mekanisme Natd
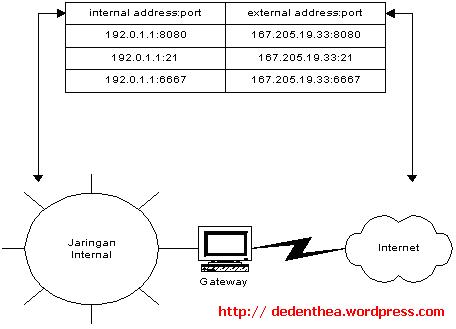
nat.jpg

Perbedaan dengan sistem Proxy

Hampir mirip dengan NAT, suatu jaringan kecil dengan proxy bisa menempatkan beberapa mesin untuk mengakses web dibelakang sebuah mesin yang memiliki IP address valid. Ini juga merupakan langkah penghematan biaya dibanding harus menyewa beberapa account dari ISP dan memasang modem & sambungan telepon pada tiap mesin.
Namun demikian, proxy server ini tidak sesuai untuk jaringan yang lebih besar. Bagaimanapun, menambah hard disk dan RAM pada server proxy supaya proxy berjalan efisien tidak selalu dapat dilakukan (karena constraint biaya). Lagi pula, persentase web page yang bisa dilayani oleh cache proxy akan makin menurun sejalan dengan semakin menipisnya ruang kosong di hard disk, sehingga penggunaan cache proxy menjadi tidak lebih baik dari pada sambungan langsung. Tambahan lagi, tiap koneksi bersamaan akan meng-generate proses tambahan dalam proxy. Tiap proses ini harus menggunakan disk I/O channel yang sama, dan saat disk I/O channel jenuh, maka terjadilah bottle neck.
NAT menawarkan solusi yang lebih fleksibel dan scalable. NAT menghilangkan keharusan mengkonfigurasi proxy/sock dalam tiap client. NAT lebih cepat dan mampu menangani trafik network untuk beribu-ribu user secara simultan.
Selain itu, translasi alamat yang diterapkan dalam NAT, membuat para cracker di Internet tidak mungkin menyerang langsung sistem-sistem di dalam jaringan internal. Intruder harus menyerang dan memperoleh akses ke mesin NAT dulu sebelum menyiapkan serangan ke mesin-mesin di jaringan internal. Penting di ketahui bahwa, sementara dengan NAT jaringan internal terproteksi, namun untuk masalah security, tetap saja diperlukan paket filtering dan metoda pengamanan lainnya dalam mesin NAT.

Contoh Kasus Installasi Natd

Sebuah perusahaan kecil memiliki sejumlah komputer dan sambungan ke Internet. Komputer-komputer itu saat ini telah membentuk suatu LAN. Sambungan Internet-nya diasumskan berupa dedicated T1 link

Langkah-langkah yang harus dilakukan

1. Installasi FreeBSD

Sediakan satu komputer untuk dijadikan Gateway. Penulis menyarankan penggunaan FreeBSD RELEASE 2.2.6 (Natd hanya jalan di FreeBSD 2.2.1 ke atas), karena selain gratis juga requirement hardware-nya tidak terlalu boros. PC 486 dengan 16 MB memory dan HD 850 MB juga sudah cukup mewah.
Untuk mengetahui proses installasi FreeBSD, silahkan baca kembali tulisan-tulisan di Infokomputer sebelumnya dan manual FreeBSD sendiri.

2. Installasi Gateway

Pasang 2 network interface agar mesin ini menjadi gateway. Network Card (misal NE2000 atau 3COM) satu dihubungkan ke jaringan internal dan satu lagi untuk koneksi ke ISP. Misalnya dua-duanya NE2000 Compatible. maka nick untuk card yang menghadap ke dalam adalah ed0 dan untuk card yang menghadap keluar adalah ed1.
Pastikan juga option gateway = ”YES” tertulis dengan benar dalam file rc.conf. Atau bisa juga dengan mengetik perintah: sysctl -w net.inet.ip.forwarding=1

3. Installasi Firewall

Pasang IP firewall di mesin FreeBSD ini. Caranya adalah :

a. Edit kernel source di /usr/src/sys/i386/conf
Tambahkan option-option berikut ini pada file kernel.

options IPFIREWALL
options IPFIREWALL_VERBOSE
options “IPFIREWALL_VERBOSE_LIMIT=100”
options IPDIVERT

b. Compile kernel tersebut
c. Aktifkan firewall di rc.conf dengan menambahkan

firewall=”YES”
firewall_type=”OPEN”

4. Installasi Natd

Langkah-langkahnya adalah sbb:
a. Download source nya di ftp://ftp.suutari.iki.fi/pub/natd
b. Unzip dan untar archive tersebut dengan perintah
gzip -dc natd_1.12.tar.gz | tar -xvf -
c. Lakukan make dan make install di direktori yang dihasilkan. Ketikkan perintah berikut:
cd natd_1.12
make
make install

d. Edit startup file supaya Natd berjalan secara otomatis
Buat file natd.sh di /usr/local/etc/rc.d. Isi file tersebut adalah

#!/bin/sh
/sbin/ipfw -f flush
/sbin/ipfw add divert 13494 ip from any to any via ed0
/sbin/ipfw add pass all from 127.0.0.1 to 127.0.0.1
/sbin/ipfw add pass ip from any to any
/usr/local/sbin/natd -port 13494 -interface ed0

Arti dari file ini adalah:
v Hapuskan semua rule firewall
v Tambahkan feature divert di port 13494 (Anda bisa mengganti ini dengan port yang Anda inginkan) untuk mendiversi paket dari dan ke gateway lewat interface ed0
v Bolehkan semua paket lewat di atas local host
v Bolehkan semua paket IP lewat semua interface
v Jalankan Natd dengan menjadi daemon yang menunggu di port 13494 via interface ed0.

e. Reboot mesin FreeBSD-nya supaya setting bisa diaktifkan.

5. Konfigurasikan TCP/IP Client.

Jadikan nomor IP card ed0 di FreeBSD sebagai gateway dari tiap workstation, IP tiap-tiap work station harus berada dalam network yang sama dengan card ed0 yang ada di mesin gateway. Misal ed0 di-beri nomor IP 192.168.1.1 dan ed1 167.205.19.5, maka workstation diberi nomor IP 192.168.1.2 s/d 192.168.1.14 jika digunakan mask 16 atau 255.255.255.240. ed1 adalah interface yang memiliki IP address valid.

Setelah semuanya langkah-langkah di atas dijalankan dengan baik maka, applikasi Internet di client siap dijalankan via NAT.

Untuk kasus lain misalnya sambungan ke Internet-nya menggunakan modem, maka mekanismenya sama saja, tinggal diganti interface di gateway yang menghadap keluar dengan interface modem (tun0) dan jalankan program ppp untuk men-dial ISP-nya. Khusus untuk dial-out, ppp sebenarnya memiliki mekanisme sendiri untuk kasus ini yaitu dengan option -alias. Jadi jika kita menjalankan ppp dengan option -alias maka kita tidak perlu menjalankan Natd, karena option ini menyediakan fasilitas yang sama dengan Natd khusus untuk dial-out.

Natd hanyalah salah satu cara untuk menghemat persediaan IP address yang semakin menipis. Dengan adanya fakta bahwa untuk bergabung ke Internet, host pencari informasi (Client) sebenarnya tidak perlu memiliki IP address legal, maka IP address legal tersebut bisa dicadangkan untuk host-host penyedia informasi (Server). Penelitian untuk terus memperbaiki performansi Internet ini masih terus dikembangkan. Sekarang ini juga sedang dikembangkan model IP versi baru yaitu IP versi 6 (IPv6), yang bisa menampung lebih banyak lagi komputer-komputer di Internet. Namun demikian untuk kondisi sekarang, Natd masih merupakan solusi ampuh sebelum IPv6 diterapkan.

Apa Itu DHCP ?

Bagi Anda pemerhati masalah jaringan komputer pasti sudah sering mendengar istilah DHCP. Bagi mereka yang belum mengerti mengenai DHCP, maka kali ini kami akan sajikan berbagai tanya jawab seputar DHCP, khususnya bagi Anda yang masih pemula.

Apa itu DHCP?
DHCP merupakan singkatan dari Dynamic Host Configuration Protocol.

Apa kegunaan dari DHCP?
Guna dari DHCP sangatlah besar dalam suatu jaringan komputer. DHCP digunakan agar komputer-komputer yang terdapat pada suatu jaringan komputer bisa mengambil konfigurasi (baik itu IP address, DNS address dan lain sebagainya) bagi mereka dari suatu server DHCP. Intinya dengan adanya DHCP maka akan mampu mengurangi pekerjaan dalam mengadministrasi suatu jaringan komputer berbasis IP yang besar. Bayangkan jika suatu jaringan komputer yang terdiri dari 1000 komputer dan Anda harus mengeset IP address pada masing-masing komputer secara manual. Payah bukan?

Tanya Jawab Seputar DHCP (Dynamic Host Configuration Protocol)

  1. Siapa yang menciptakan DHCP? Bagaimana mereka menciptakan DHCP?
    DHCP dibuat dan didesain oleh kelompok kerja Dynamic Host Configuration pada Internet Engineering Task Force (IETF). IETF sendiri merupakan organisasi yang mendefinisikan berbagai macam protokol dalam hubungannya dengan internet. Selanjutnya, definisi dari DHCP itu sendiri dituangkan ke dalam suatu dokumen RFC (Request for Comments) dan kemudian Internet Activities Board (IAB) mengkaji statusnya untuk kemudian menjadi suatu standar di internet. Sampai dengan bulan Maret 1996, status DHCP merupakan suatu Internet Proposed Standard Protocol dan sifatnya Elective. Sementara itu BOOTP saat itu merupakan Internet Draft Standard Protocol dan sifatnya Recommended. Untuk melihat lebih jauh mengenai standarisasi internet pada saat itu, silakan akses atau baca RFC1920.

  2. Bagaimana perbedaannya DHCP dibandingkan dengan BOOTP dan RARP?
    DHCP berbasiskan pada BOOTP dan masih kompatibel dengan teknologi sebelumnya. Perbedaan utamanya adalah BOOTP didesain untuk manual pre-configuration dari informasi host di dalam suatu server database, sementara itu DHCP digunakan untuk memberi alokasi alamat jaringan secara dinamis dan juga konfigurasi penting lainnya bagi host-host yang baru bergabung ke dalam jaringan. Sebagai tambahan, DHCP membolehkan suatu metode recovery dan juga relokasi dari suatu alamat jaringan melalui suatu mekanisme leasing.
    RARP merupakan suatu protokol yang digunakan oleh Sun dan vendor lainnya yang mana membolehkan suatu komputer untuk mencari nomor IP-nya sendiri, yang mana salah satu parameter-parameter protokol diberikan ke client system dengan DHCP atau BOOTP. RARP tidak mendukung parameter-parameter lainnya dan menggunakannya. Sebuah server hanya mampu untuk melayani LAN tunggal. Sementara itu DHCP dan BOOTP didesain agar mereka bisa di-route pada jaringan.
  3. Bagaimana jika alamat IP pada client diberikan secara otomatis tanpa menggunakan DHCP server?
    Secara teoritis hal ini sangat mungkin, dimana suatu client atau komputer bisa mengambil sembarang IP address bagi dia sendiri dan kemudian mem-broadcast suatu request kepada komputer-komputer lainnya untuk melihat apakah alamat IP tersebut sudah digunakan atau belum. Appletalk didesain dengan ide seperti itu dan MacTCP pada Apple bisa dikonfigurasi seperti hal tersebut. Namun demikian, metode alokasi IP seperti itu memiliki beberapa kelemahan, yaitu:

    1. Komputer yang memerlukan IP address permanen bisa saja dimatikan dan hal itu membuatnya kehilangan IP address nya dan IP address tersebut bisa digunakan oleh komputer lainnya. Ini bisa berakibat pada masalah kesulitan mencari service yang ada pada jaringan dan juga resiko pada masalah keamanan.

    2. Jika pemberikan IP address ini harus diberikan dengan mengikuti suatu range tertentu, maka hal ini akan menimbulkan masalah karena kita harus menentukan range-nya pada masing-masing komputer. Ini akan bisa mengakibatkan terjadinya hidden configuration error dan kesulitan dalam mengganti range-nya di kemudian hari.

  4. Dapatkah DHCP memberi alamat IP ke dalam jaringan secara statis?
    Ya. Ini bisa diibaratkan bahwa setiap client di dalam jaringan komputer yang menerapkan DHCP selalu akan menerima IP yang sama selamanya. Ini sangat mungkin diimplementasikan dan menurut dokumen RFC, ini merupakan suatu alokasi alamat secara manual tetapi dilakukan secara tersentralisasi.

  5. Dapatkah suatu client BOOTP melakukan booting dari DHCP server?
    Bisa saja selama DHCP server secara spesifik ditulis untuk juga menghandle BOOTP query.

  6. Dapatkah suatu client DHCP melakukan booting dari BOOTP server?
    Bisa saja selama client DHCP ditulis secara spesifik untuk menjawab pesan dari suatu BOOTP server.

  7. Bisakah suatu DHCP server menjadi backup bagi DHCP server yang lain?
    Anda bisa saja memiliki beberapa DHCP server dalam suatu jaringan. Selama server-server DHCP tersebut identik dan memiliki alokasi yang sama bagi semua client dalam jaringan tersebut, maka apabila salah satu DHCP server mati, data konfigurasi bisa diambil dari server DHCP lain yang masih hidup. Untuk itu diperlukan suatu metode komunikasi server-to-server pada server-server DHCP.

  8. Di mana DHCP didefinisikan?
    Anda bisa membaca dokumen RFC1541, RFC1534 dan RFC1533.
    Untuk membacanya silakan Anda menuju ke http://ds.internic.net/ds/dspg1intdoc.html

  9. Di mana saya bisa baca-baca hal yang lebih luas lagi mengenai DHCP ini?
    Silakan Anda ke alamat http://www.bucknell.edu/~droms/dhcp/ atau ke http://info.isoc.org/HMP/PAPER/127/html/paper.html atau seperti biasa, Anda bisa cari di Google atau Yahoo! dengan keyword DHCP tutorial.

  10. Fitur apa saja yang ditawarkan oleh DHCP?
    DHCP server mengenal tiga macam jenis alokasi, yaitu:

    1. Manual allocation: dimana administrator server membuat konfigurasi pada server yang mencatat MAC address dari setiap komputer dan untuk setiap MAC address tersebut sudah ditentukan masing-masing IP address-nya.

    2. Automatic allocation: dimana administrator server membuat konfigurasi pada server yang mana hanya mengandung IP address yang nantinya akan diberikan kepada komputer client. Sekali suatu alamat IP terasosiasi dengan suatu MAC address pada komputer, maka ia akan secara permanen diasosiasikan dengan MAC address tersebut sampai administrator server merubahnya secara manual.

    3. Dynamic allocation: hal ini sama halnya seperti automatic allocation, tetapi server akan mencatat status peminjaman IP address (leases) dan akan memberikan alamat IP yang lease-nya sudah expire kepada client DHCP atau komputer yang lainnya.

Referensi

  • OSS/CIT (Operational Support Service), DHCP FAQ, 2004, University at Buffalo

Sumber :

www.sony-ak.com

Apa Itu Jaringan Nirkabel ?

Teknologi jaringan nirkabel sebenarnya terbentang luas mulai dari komunikasi suara sampai dengan jaringan data, yang mana membolehkan pengguna untuk membangun koneksi nirkabel pada suatu jarak tertentu. Ini termasuk teknologi infrared, frekuensi radio dan lain sebagainya. Peranti yang umumnya digunakan untuk jaringan nirkabel termasuk di dalamnya adalah komputer, komputer genggam, PDA, telepon seluler, tablet PC dan lain sebagainya. Teknologi nirkabel ini memiliki kegunaan yang sangat banyak. Contohnya, pengguna bergerak bisa menggunakan telepon seluler mereka untuk mengakses e-mail. Sementara itu para pelancong dengan laptopnya bisa terhubung ke internet ketika mereka sedang di bandara, kafe, kereta api dan tempat publik lainnya. Di rumah, pengguna dapat terhubung ke desktop mereka (melalui bluetooth) untuk melakukan sinkronisasi dengan PDA-nya.

Standarisasi
Untuk menekan biaya, memastikan interoperabilitas dan mempromosikan adopsi yang luas terhadap teknologi nirkabel ini, maka organisasi seperti Institute of Electrical and Electronics Engineers (IEEE), Internet Engineering Task Force (IETF), Wireless Ethernet Compatibility Alliance (WECA) dan International Telecommunication Union (ITU) telah berpartisipasi dalam berbagai macam upaya-upaya standarisasi. Sebagai contoh, kelompok kerja IEEE telah mendefinisikan bagaimana suatu informasi ditransfer dari satu peranti ke peranti lainnya (dengan menggunakan frekuensi radio atau infrared misalnya) dan bagaimana dan kapan suatu media transmisi sebaiknya digunakan untuk keperluan komunikasi. Ketika membangun standarisasi untuk jaringan nirkabel, organisasi seperti IEEE telah mengatasi pula masalah power management, bandwidth, security dan berbagai masalah unik yang ada pada dunia jaringan nirkabel.

Tipe dari Jaringan Nirkabel
Sama halnya seperti jaringan yang berbasis kabel, maka jaringan nirkabel dapat diklasifikasikan ke dalam beberapa tipe yang berbeda berdasarkan pada jarak dimana data dapat ditransmisikan.

  • Wireless Wide Area Networks (WWANs)
    Teknologi WWAN memungkinkan pengguna untuk membangun koneksi nirkabel melalui jaringan publik maupun privat. Koneksi ini dapat dibuat mencakup suatu daerah yang sangat luas, seperti kota atau negara, melalui penggunaan beberapa antena atau juga sistem satelit yang diselenggarakan oleh penyelenggara jasa telekomunikasinya. Teknologi WWAN saat ini dikenal dengan sistem 2G (second generation).
    Inti dari sistem 2G ini termasuk di dalamnya Global System for Mobile Communications (GSM), Cellular Digital Packet Data (CDPD) dan juga Code Division Multiple Access (CDMA). Berbagai usaha sedang dilakukan untuk transisi dari 2G ke teknologi 3G (third generation) yang akan segera menjadi standar global dan memiliki fitur roaming yang global juga. ITU juga secara aktif dalam mempromosikan pembuatan standar global bagi teknologi 3G.

  • Wireless Metropolitan Area Networks (WMANs)
    Teknologi WMAN memungkinkan pengguna untuk membuat koneksi nirkabel antara beberapa lokasi di dalam suatu area metropolitan (contohnya, antara gedung yang berbeda-beda dalam suatu kota atau pada kampus universitas), dan ini bisa dicapai tanpa biaya fiber optic atau kabel tembaga yang terkadang sangat mahal. Sebagai tambahan, WMAN dapat bertindak sebagai backup bagi jaringan yang berbasis kabel dan dia akan aktif ketika jaringan yang berbasis kabel tadi mengalami gangguan. WMAN menggunakan gelombang radio atau cahaya infrared untuk mentransmisikan data. Jaringan akses nirkabel broadband, yang memberikan pengguna dengan akses berkecepatan tinggi, merupakan hal yang banyak diminati saat ini. Meskipun ada beberapa teknologi yang berbeda, seperti multichannel multipoint distribution service (MMDS) dan local multipoint distribution services (LMDS) digunakan saat ini, tetapi kelompok kerja IEEE 802.16 untuk standar akses nirkabel broadband masih terus membuat spesifikasi bagi teknologi-teknologi tersebut.

  • Wireless Local Area Networks (WLANs)
    Teknologi WLAN membolehkan pengguna untuk membangun jaringan nirkabel dalam suatu area yang sifatnya lokal (contohnya, dalam lingkungan gedung kantor, gedung kampus atau pada area publik, seperti bandara atau kafe). WLAN dapat digunakan pada kantor sementara atau yang mana instalasi kabel permanen tidak diperbolehkan. Atau WLAN terkadang dibangun sebagai suplemen bagi LAN yang sudah ada, sehingga pengguna dapat bekerja pada berbagai lokasi yang berbeda dalam lingkungan gedung. WLAN dapat dioperasikan dengan dua cara. Dalam infrastruktur WLAN, stasiun wireless (peranti dengan network card radio atau eksternal modem) terhubung ke access point nirkabel yang berfungsi sebagai bridge antara stasiun-stasiun dan network backbone yang ada saat itu. Dalam lingkungan WLAN yang sifatnya peer-to-peer (ad hoc), beberapa pengguna dalam area yang terbatas, seperti ruang rapat, dapat membentuk suatu jaringan sementara tanpa menggunakan access point, jika mereka tidak memerlukan akses ke sumber daya jaringan.
    Pada tahun 1997, IEEE meng-approve standar 802.11 untuk WLAN, yang mana menspesifikasikan suatu data transfer rate 1 sampai 2 megabits per second (Mbps). Di bawah 802.11b, yang mana menjadi standar baru yang dominan saat ini, data ditransfer pada kecepatan maksimum 11 Mbps melalui frekuensi 2.4 gigahertz (GHz). Standar yang lebih baru lainnya adalah 802.11a, yang mana menspesifikasikan data transfer pada kecepatan maksimum 54 Mbps melalui frekuensi 5 GHz.
  • Wireless Personal Area Networks (WPANs)
    Teknologi WPAN membolehkan pengguna untuk membangun suatu jaringan nirkabel (ad hoc) bagi peranti sederhana, seperti PDA, telepon seluler atau laptop. Ini bisa digunakan dalam ruang operasi personal (personal operating space atau POS). Sebuah POS adalah suatu ruang yang ada disekitar orang, dan bisa mencapai jarak sekitar 10 meter. Saat ini, dua teknologi kunci dari WPAN ini adalah Bluetooth dan cahaya infra merah. Bluetooth merupakan teknologi pengganti kabel yang menggunakan gelombang radio untuk mentransmisikan data sampai dengan jarak sekitar 30 feet. Data Bluetooth dapat ditransmisikan melewati tembok, saku ataupun tas. Teknologi Bluetooth ini digerakkan oleh suatu badan yang bernama Bluetooth Special Interest Group (SIG), yang mana mempublikasikan spesifikasi Bluetooth versi 1.0 pada tahun 1999. Cara alternatif lainnya, untuk menghubungkan peranti dalam jarak sangat dekat (1 meter atau kurang), maka user bisa menggunakan cahaya infra merah.
    Untuk menstandarisasi pembangunan dari teknologi WPAN, IEEE telah membangun kelompok kerja 802.15 bagi WPAN. Kelompok kerja ini membuat standar WPAN, yang berbasis pada spesifikasi Bluetooth versi 1.0. Tujuan utama dari standarisasi ini adalah untuk mengurangi kompleksitas, konsumsi daya yang rendah, interoperabilitas dan bisa hidup berdampingan dengan jaringan 802.11.

Tuesday, September 18, 2007

Repearer,brtdge,router & geteway


Mungkin ada di antara kita sering mendengar atau menggunakan istilah-istilah pada judul di atas. Namun apa beda masing-masing dari istilah itu?

REPEATER (bekerja pada Physical Layer)
Digunakan untuk mengatasi keterbatasan (jarak, kualitas sinyal) fisik suatu segmen jaringan.
Dapat juga digunakan untuk menggabungkan beberapa segmen suatu jaringan yang besar (misalnya Ethernet to Ethernet)
Namun dalam membangun jaringan fisik yang besar, perlu diperhatikan bahwa aturan panjang kabel maksimum tidak dapat dilampaui dengan menggunakan repeater ini. Contohnya, kabel coaxial 50 ohm pada Ethernet hanya bisa total sampai 2,3 km dan batasan ini tidak dapat diatasi dengan menggunakan repeater.
Karena bekerja pada physical layer, repeater tidak dapat menghubungkan misalnya antara protokol data link layer yang berbeda (misalnya Ethernet dengan Token Ring). Hal ini disebabkan karena repeater mempunyai bit korespondensi dengan data link atau network layer.

Hub mempunyai fungsi sebagai repeater, oleh karena itu hub kadang juga disebut sebagai multiport/modular repeater.
Harap diperhatikan, penggabungan dua atau lebih segmen network dengan menggunakan repeater akan mengakibatkan seluruh traffic data akan menyebar ke seluruh jaringan, tanpa memandang apakah traffic data tsb diperlukan atau tidak di seluruh jaringan. Jika jumlah station semakin banyak, dan traffic data sangat tinggi, maka beban pada backbone jaringan tentunya akan menjadi berat. Akhirnya kinerja jaringan akan menurun, dan kelambatan akses akan terasa.
Untuk itulah dalam merancang sebuah network, seorang network administrator memerlukan pengetahuan dan antisipatif terhadap beban jaringan yang akan terjadi.
Pengetahuan tentang topologi fisik, logic, manajemen traffic jaringan, jenis dan karakteristik protocol pada masing-masing physical sampai dengan application layer sangat diperlukan.

BRIDGE - bekerja pada Data Link layer (2)
Bridge mengatur (melalui filtering atau forwarding) frame data per segmen, sehingga jika w/s 1 akan mengirim data ke w/s 2, frame tidak akan diteruskan (forward) ke segmen 2. Hal ini mengakibatkan beban jalur setiap segmen menjadi optimal, dan overhead traffic pada setiap segmen dapat dikurangi.
Sekarang kita bahas mengenai jenis-jenis bridge.
Transparent Bridge
Melakukan bridging antara 2 atau lebih segmen LAN. Jenis bridge ini juga dapat melakukan bridging pada jenis media physical layer yang berbeda (UTP, coax, fiber dll). Pengaturan bridge jenis ini dapat dilihat pada dokumen standar IEEE 802.1D.

Translating Bridge
Adalah jenis bridge yang mampu untuk melakukan bridging antar protocol pada data link layer (contoh Ethernet dengan Token Ring). Dengan demikian terjadi proses konversi jenis frame data dan transmission rate masing-masing protocol. Proses ini dilakukan pada preamble dan FCS (frame check sequence).
Pada bagian lain kita akan membahas pula bagaimana menghitung performance network dalam hubungannya dengan penerapan kedua jenis bridge ini.
Masalah yang ada pada segmentasi Ethernet
Dasar dari dibaginya sebuah network dalam beberapa segmen yang menggunakan bridge mengacu pada rancangan topologi jaringannya. Misalnya dalam sebuah network yang terdiri dari departemen A dan B, maka untuk mengurangi overhead traffic jaringan secara keseluruhan dibuatlah segmen fisik A dan B. Dengan tujuan agar traffic pada segmen A jika tidak diperlukan ke segmen B, benar-benar hanya berlalulalang di segmen A saja.

Telah kita ketahui bahwa bridge melakukan filtering dan forwarding frame pada masing-masing segmen nya yang menimbulkan konsekuensi jika filtering dan forwarding rate menjadi besar maka akan mempengaruhi kinerja jaringan secara keseluruhan.

Teknologi switching hub menjawab permasalahan ini dengan cara kerja sebagai berikut:
Saat sebuah node akan berhubungan dengan node lain yang berbeda segmen, peralatan ini akan menjadi bridge dan membuka sebuah jalur langsung ’sementara’ dengan acuan source dan destination address Ethernet nya.

Switching hub bekerja pada Ethernet MAC (Media Access Control) sublayer.
Setiap port pada hub jenis ini dapat menjamin throughput nya tetap 10 Mbps. Karena jika pada hub non switch, jika terdapat misalnya 8 port Ethernet, maka dalam hitungan mudahnya setiap port akan hanya memperoleh 10 Mpbs / 8 port = 1,25 Mbps.

Switching hub
Switching hub bekerja pada Ethernet MAC (Media Access Control) sublayer.
Diagram hubungan antara OSI dan IEEE 802 standar
MAC = Media Access Control
802.3 - CSMA/CD (di Ethernet)
802.4 - TOKEN BUS
802.5 - TOKEN RING
802.6 - DQDB MAN (Distributed Que Dual Bus Metropolitan Area Network)

Buffering pada switch
Pada switch hub digunakan minimal sebuah CPU dan memory untuk melakukan packet buffering. Sebuah switch mampu menerima semua paket data dalam koneksi yang ada secara serentak. Kemudian paket data diteruskan hanya kepada alamat tujuan (destination address).
Setiap paket berisi dua MAC layer address yaitu alamat pengirim (source) dan tujuan (destination). Switch akan menyimpan dalam sebuah tabel MAC address yang digunakan untuk mencocokan koneksi yang harus dilakukan. Penggunaan tabel ini juga untuk menentukan kemana paket data harus dikirim. Jumlah tabel MAC address biasanya juga terdapat dalam spesifikasi switch, yang dapat mencapai ribuan alamat.
Faktor lain yang perlu diperhatikan adalah kapasitas memory dalam switch. Karena perlu diingat pula bahwa bentuk lalu lintas paket data dapat dibagi dua golongan yaitu : peer to peer/point to point dan satu ke banyak koneksi (one to many, misalnya w/s ke server).

Beberapa teknik yang digunakan pada switching hub:
internal bus - pada high end switch -> gigabytes
shared memory / packet bus
memindahkan satu koneksi dalam switch ke koneksi lain

Parameter penting lainnya adalah ukuran packet per second (pps). Sebagai contoh sebuah merk switching hub dapat memproses sampai dengan 150.000 pps pada koneksi 100baseT (fast ethernet) dan 1/10 nya pada koneksi 10baseT.

Metode kerja switching
Cut through, yaitu menentukan route paket yang diterima langsung ke alamat port tujuan. Tentu saja hal ini akan meningkatkan throughput koneksi dan mengurangi latency pengiriman paket. Cara kerjanya adalah, ketika sebuah bagian paket diterima, langsung route dan pengiriman dilakukan ke alamat tujuan. Proses ini tidak dilakukan dengan cara mengumpulkan terlebih dahulu seluruh paket, baru kemudian dikirim. Jika koneksi tujuan sedang digunakan, switch akan menampung paket data yang diterima tsb pada buffer. Dan paket data akan dikirim dari buffer jika koneksi tujuan telah kosong.

Potensi terjadinya network overhead dapat terjadi ketika network digunakan pada aplikasi yang bersifat mem-broadcast paket data, misalnya network games. Switching dapat digunakan
untuk mengatasi masalah ini, melalui pembatasan jalur spt telah diterangkan di atas (lihat juga posting sebelumnya). Adapula switching hub yang dapat diatur pembatasan distribusi paket broadcast ini.

Aplikasi dan disain jaringan dengan switch
Sebuah server yang menangani berbagai workstation, biasanya menggunakan beberapa network interface card (NIC) yang diatur segmentasinya berdasarkan aplikasi jaringannya, misalnya per departemen. Sebagai alternatif lain, cara seperti ini dapat dilakukan pula dengan lebih mudah dan efektif dengan menggunakan switching hub.

Contoh kasus dalam disain:
Dalam skenario di bawah ini, masing-masing workstation masih menggunakan ethernet card 10baseT (10 megabits per second).
Koneksi Fast Ethernet 100baseT digunakan untuk server, sedangkan port lainnya digunakan untuk dihubungkan dengan 2 buah hub 10baseT. File server sesuai dengan fungsinya akan menerima dan mengirim data pada rate yang sangat tinggi, sedangkan workstation akan mengirim paket data dengan kemungkinan (probabilitas) tanpa terjadinya collision. Skenario seperti ini biasanya akan memperbaiki kinerja jaringan secara keseluruhan. Mengapa? Karena jika segmen jaringan mempunyai kapasitas yang sama, throughput dari switch hub ke file server masih lebih tinggi dibandingkan dengan hub pada level di bawahnya. Dan switch dapat secara langsung melakukan routing packet dalam segmen fisik jaringan secara lebih cepat.

Switch dan Virtual LAN (VLAN)
Teknik switching hub yaitu melakukan routing packet Ethernet berdasarkan source dan destination address nya.
Mengapa diperlukan segmentasi atau partisi dalam jaringan? Pertimbangannya adalah : 1) Keamanan (security), 2) Kinerja jaringan.
Security diperoleh dari pembatasan akses ke suatu server dengan pembatasan routing paket data. Kinerja dapat dipertahankan dengan mengatur routing packet, khususnya broadcast packet dalam suatu VLAN.

Lalu bagaimanakah menggabungkan keduanya dalam suatu skema yang simpel yang juga memudahkan topologi fisik suatu jaringan? Teknik VLAN dapat diterapkan untuk ini, karena VLAN dapat membuat suatu segmentasi logic dalam suatu jaringan.
VLAN dapat melakukan partisi/segmentasi dengan dua cara yaitu berdasarkan nomor port pada switching hubnya atau alamat MAC dari workstation-nya.
Perlu diketahui bahwa TIDAK semua switching hub dapat melakukan VLAN, apalagi jika beberapa switching hub saling dihubungkan. Walaupun dari merk yang sama, ada atau tidaknya kemampuan ini perlu diteliti terlebih dahulu.

Kapan menggunakan switch dan router?
Kapan menggunakan switch dan router adalah pertanyaan yang selalu menggelitik bagi para network manager dalam merancang suatu jaringan. Rangkaian tulisan ini mencoba mengupas secara gamblang tentang berbagai aspek yang menyangkut penggunaan switching hub dan router.

Perbedaan mendasar antara switch versus router dan bridge adalah router dan bridge menggunakan metode ’store and forward’. Sedangkan switch bekerja dengan cara on the fly switching. Router mengambil seluruh paket sebelum paket tersebut diteruskan ke tujuan. Metode store and forward membawa seluruh frame data ke dalam peralatan, yang kemudian di-buffer untuk dalam sebuah satuan waktu. Akan lebih jelas jika kita memperhatikan TCP/IP layers, seluruh frame header akan melewati layer data link kemudian dibawa ke layer di atasnya yaitu network layer untuk diketahui tipe dari frame nya. Baru kemudian diteruskan ke alamat network yang dituju melalui data link layer kemabli. Proses ini berlaku untuk seluruh frame yang melintas di router.

Lain halnya dengan switch yang hanya mengambil 20 byte pertama dari sebuah frame. Karena switch tidak mengambil seluruh frame, namun hanya pada alamat tujuan (destination address) sebelum meneruskan frame tersebut ke alamat tujuan, maka network latency atau jeda (delay) yang terjadi akan menjadi lebih kecil dibandingkan dengan router.

Secara kalkulatif, per frame mempunyai delay selama 30 microsecond menuju dan keluar dari switch. Untuk bridge dan router, latency yang ditimbulkan dapat mencapai lebih dari 2000 microsecond per frame untuk dapat melakukan koneksi pada secara timbal balik.

Untuk menentukan cara apakah yang akan dipakai, diperlukan perencanaan yang matang khususnya dalam menganalisis volume lalu-lintas data dalam LAN dan WAN (lihat seri tulisan ini berikutnya mengenai cara menghitung estimasi volume traffic pada jaringan). Apalagi jika jaringan akan digunakan untuk keperluan Intranet yang mempunyai banyak workstation/client dengan berbagai aplikasi termasuk multimedia, sudah barang tentu traffic dalam jaringan LAN akan menjadi sangat besar. Dengan demikian potensi terjadinya latency atau delay juga akan semakin besar. Akhirnya kinerja jaringan secara keseluruhan akan tidak optimum dan end-user akan mengatakan bahwa aksesnya lambat!

Perlu juga digarisbawahi bahwa switch dapat memecahkan masalah jika memang masalah disebabkan oleh bottleneck jaringan khususnya pada layer data link. Karena lambatnya akses data/informasi pada jaringan sangat mungkin juga disebabkan oleh faktor kinerja dari server, disk atau aplikasinya.

Cara kerja switch
Jika akan menggunakan switching hub, diperlukan beberapa informasi dasar untuk menentukan pilihan switch, yaitu dengan mengetahui cara kerjanya.

- Cut through
Yaitu menentukan route paket yang diterima langsung ke alamat port tujuan. Tentu saja hal ini akan meningkatkan throughput koneksi dan mengurangi latency pengiriman paket. Pengiriman dilakukan tanpa terlebih dahulu mengumpulkan seluruh paket. Tetapi ketika alamat tujuan diketahui, langsung route dan pengiriman dilakukan ke alamat itu. Untuk satu paket Ethernet (1518 byte) proses ini memerlukan waktu hanya selama 40 microsecond. Dalam keadaan koneksi tujuan sedang digunakan, switch akan menampung paket data yang diterima untuk dimasukkan ke dalam buffer. Dan paket data akan dikirim dari buffer jika koneksi tujuan telah kosong.

- Store and forward
Cara kerjanya dilakukan dengan mengumpulkan seluruh paket hingga lengkap ke dalam memory switch dan melakukan pemeriksaan kesalahan dengan metode CRC (Cyclic Redundancy Check). Waktu yang diperlukan untuk melakukan proses untuk setiap paket Ethernet adalah 1,2 milidetik. Karena diperlukan memory yang cukup, ada potensi terjadinya latency dalam store and forward switch ini yang disebabkan oleh penuhnya memory yang ada untuk menampung seluruh paket dan tabel dari ntwork address.

Walaupun cara cut through akan mengurangi terjadinya latency, tetapi konsekuensinya, paket data yang rusak juga akan juga sampai ke alamat tujuan. Kebalikannya, hal ini tidak terjadi pada store and forward switch.

Dari kedua cara di atas, ada pula switch yang menggabungkan kedua cara tsb yang disebut hybrids. Pada saat awal menggunakan cara cut through switching, dan melakukan pemeriksaan CRC, kemudian menghitung jumlah error yang ada. Jika jumlah error telah sampai pada batas tertentu, switch akan bekerja dengan cara store and forward sampai dengan kondisi jumlah error telah berkurang. Selanjutnya switch akan kembali bekerja dengan cara cut through. Cara termudah untuk mengetahui adanya kemampuan ini adalah dengan melihat ada atau tidaknya keterangan threshold detection atau adaptive switch dalam spesifikasi teknisnya.

Layer 3 Switching (L3S)
Layer 3 switching atau IP switching yang diperkenalkan tahun 1997 adalah teknologi Ethernet switching yang menggunakan informasi IP address untuk menyeleksi dan menentukan jejak data dalam network.

Packet switching throughput dapat mencapai jutaan paket per detik (pps.) Secara hardware, router biasa mengandalkan kemampuan mikroprosesor dari mesin yang digunakan. Sedangkan Layer 3 switch menggunakan application-specific integrated circuit (ASIC) yang dapat menghasilkan thoroughput lebih tinggi.

Untuk mencapai unjuk kerja maksimum, selain penggunaan Layer 3 switching juga diperlukan faktor lain yaitu route processing dan intelligent network.

Referensi:
Susan Biagi, Switching VS Routing, STACK, The Network Journal For VARS and Integrators,
Juli 1994, hal 13.
Stuart Hamilton, Cisco Manager of Enterprise Network Design, Layer 3 Switching - Looking beyond Performance, Packet ™ Magazine Archives, Third Quarter 1998
Ed Mier, Rob Smithers, Tom Scavo, Bob Neubaum, Business Communication Review, Layer 3 Switches–Ready to Route Volume 28, Number 10 October 1998, hal 34-40.

Shout Box


Free shoutbox @ ShoutMix